Gelände und Gebäude
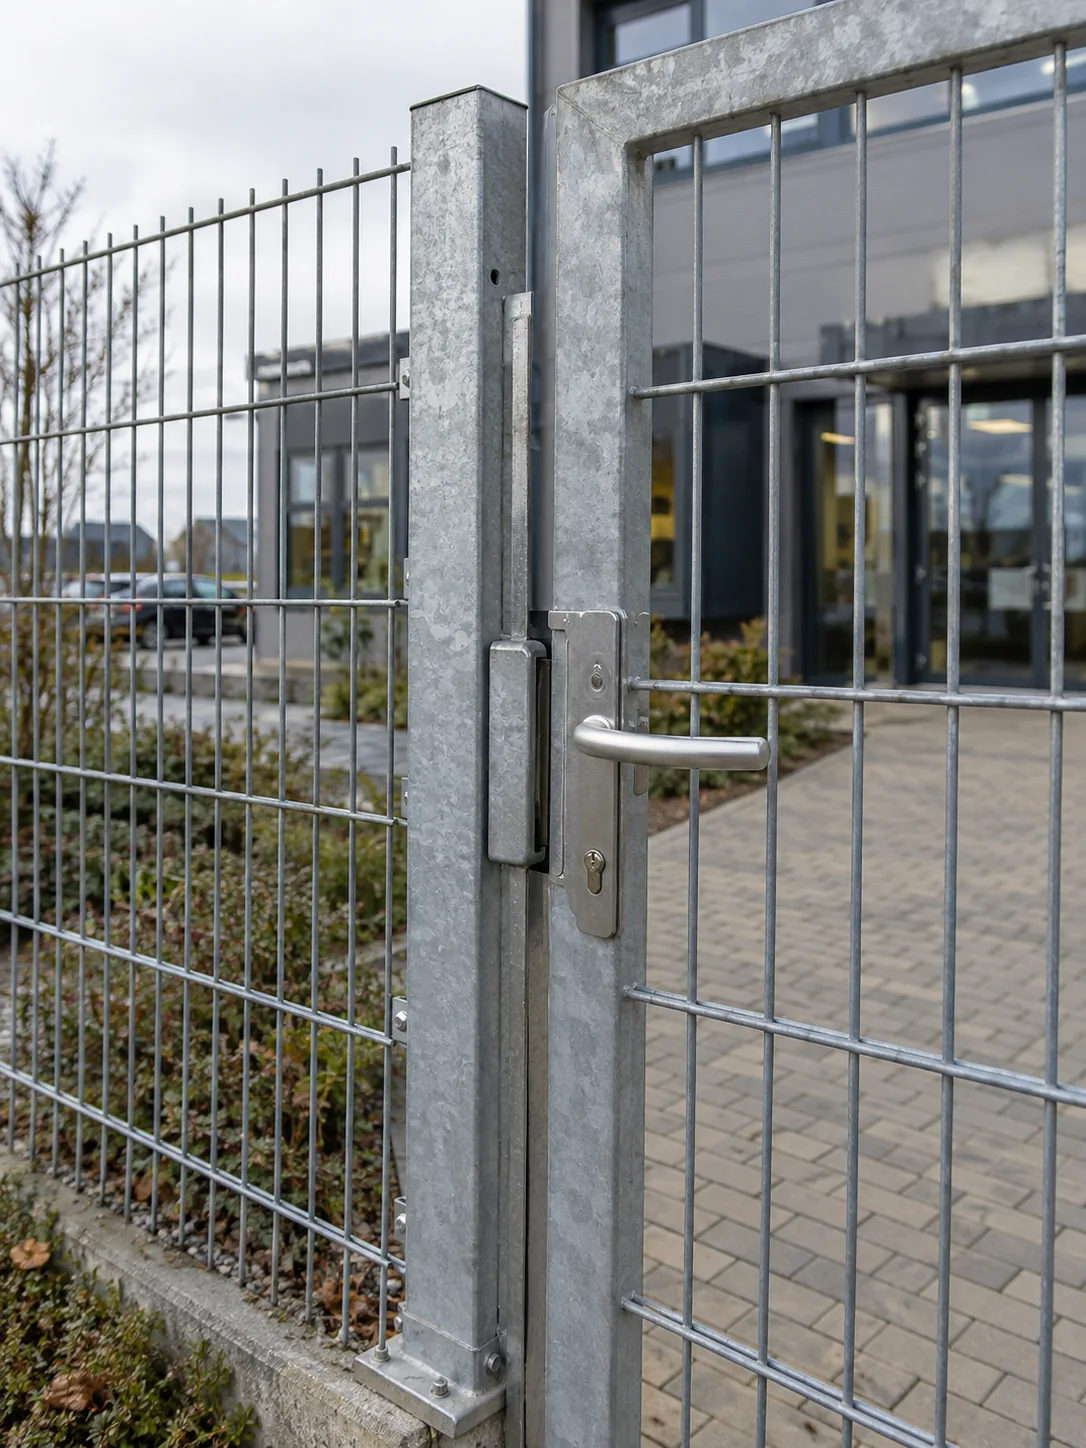
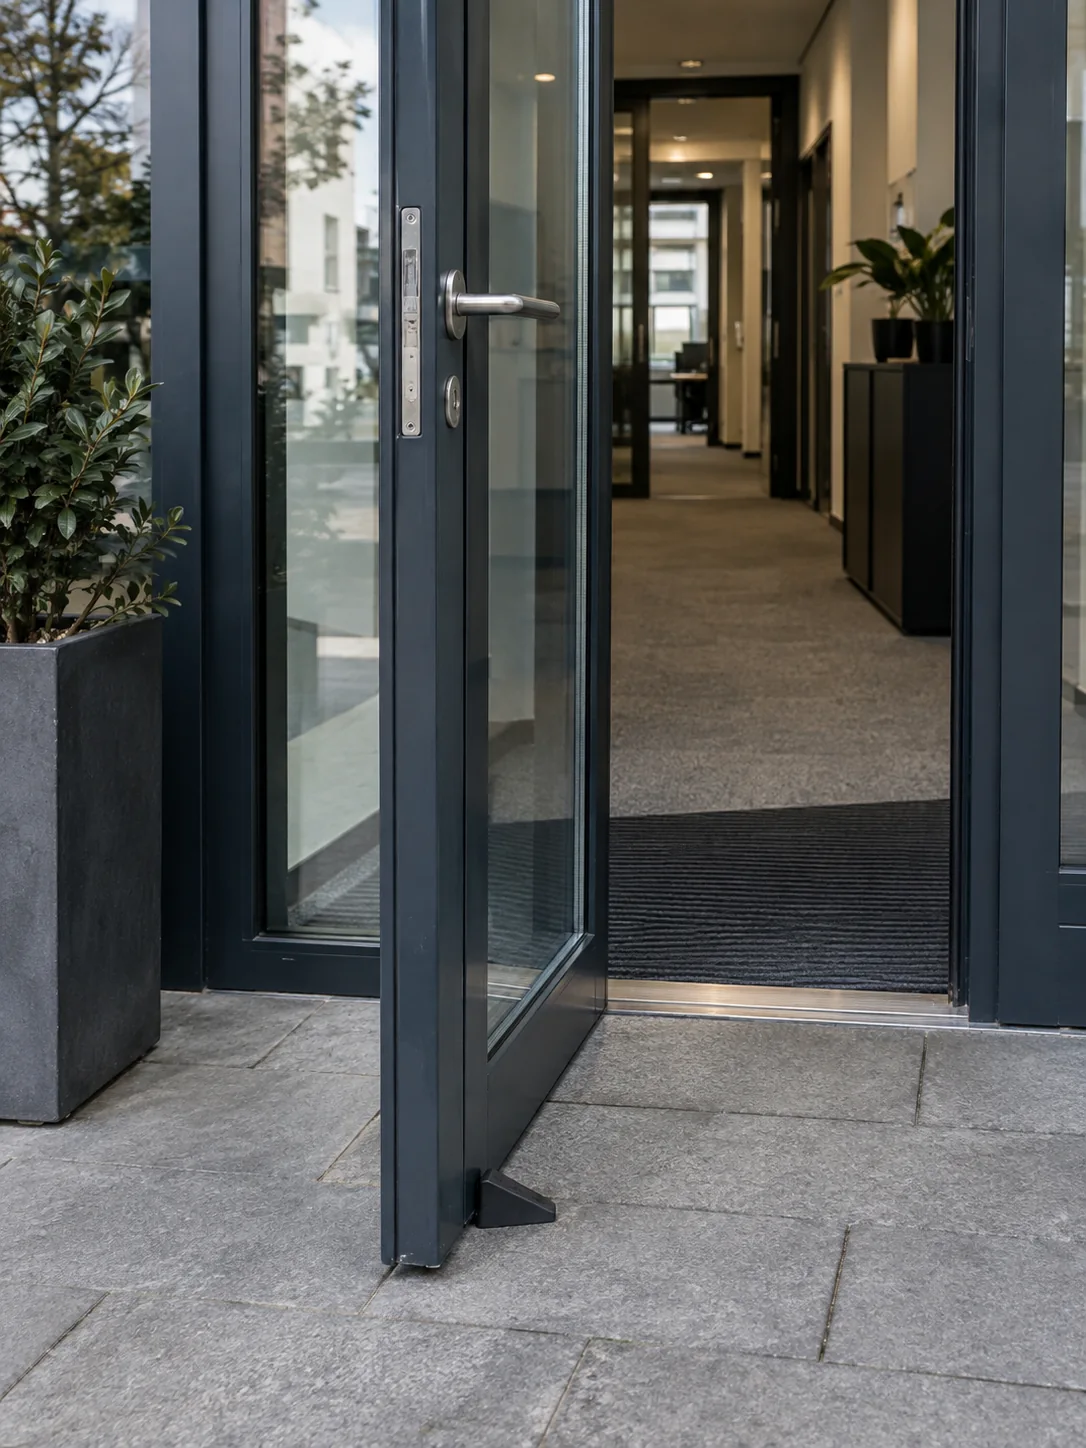
Wir betrachten die Außensicherung durch Zäune und Tore ebenso wie Türen, Technikräume und Netzwerkschränke. Dabei prüfen wir, ob sich geschützte Bereiche auf nicht-destruktivem Weg erreichen lassen.
LET'S GET PHYSICAL · MICHAEL WIESNER
Wie sicher ist Ihre IT,
wenn jemand einfach reinkommt?
Lassen Sie prüfen, ob Unbefugte auf Ihr Gelände, in Ihre Gebäude und an interne Systeme gelangen können. Ein physischer Pentest macht Schwachstellen sichtbar und schafft eine Grundlage für gezielte Verbesserungen.
PHYSISCHE SICHERHEIT · RED TEAMING · RESILIENZ
WAS IST EIN PHYSISCHER PENETRATIONSTEST?
Klassische IT-Penetrationstests konzentrieren sich meist auf digitale Angriffsflächen. Was dabei leicht aus dem Blick gerät: Ein zugänglicher Technikraum oder ein unkontrollierter Besucher kann den Weg zu internen Systemen öffnen.
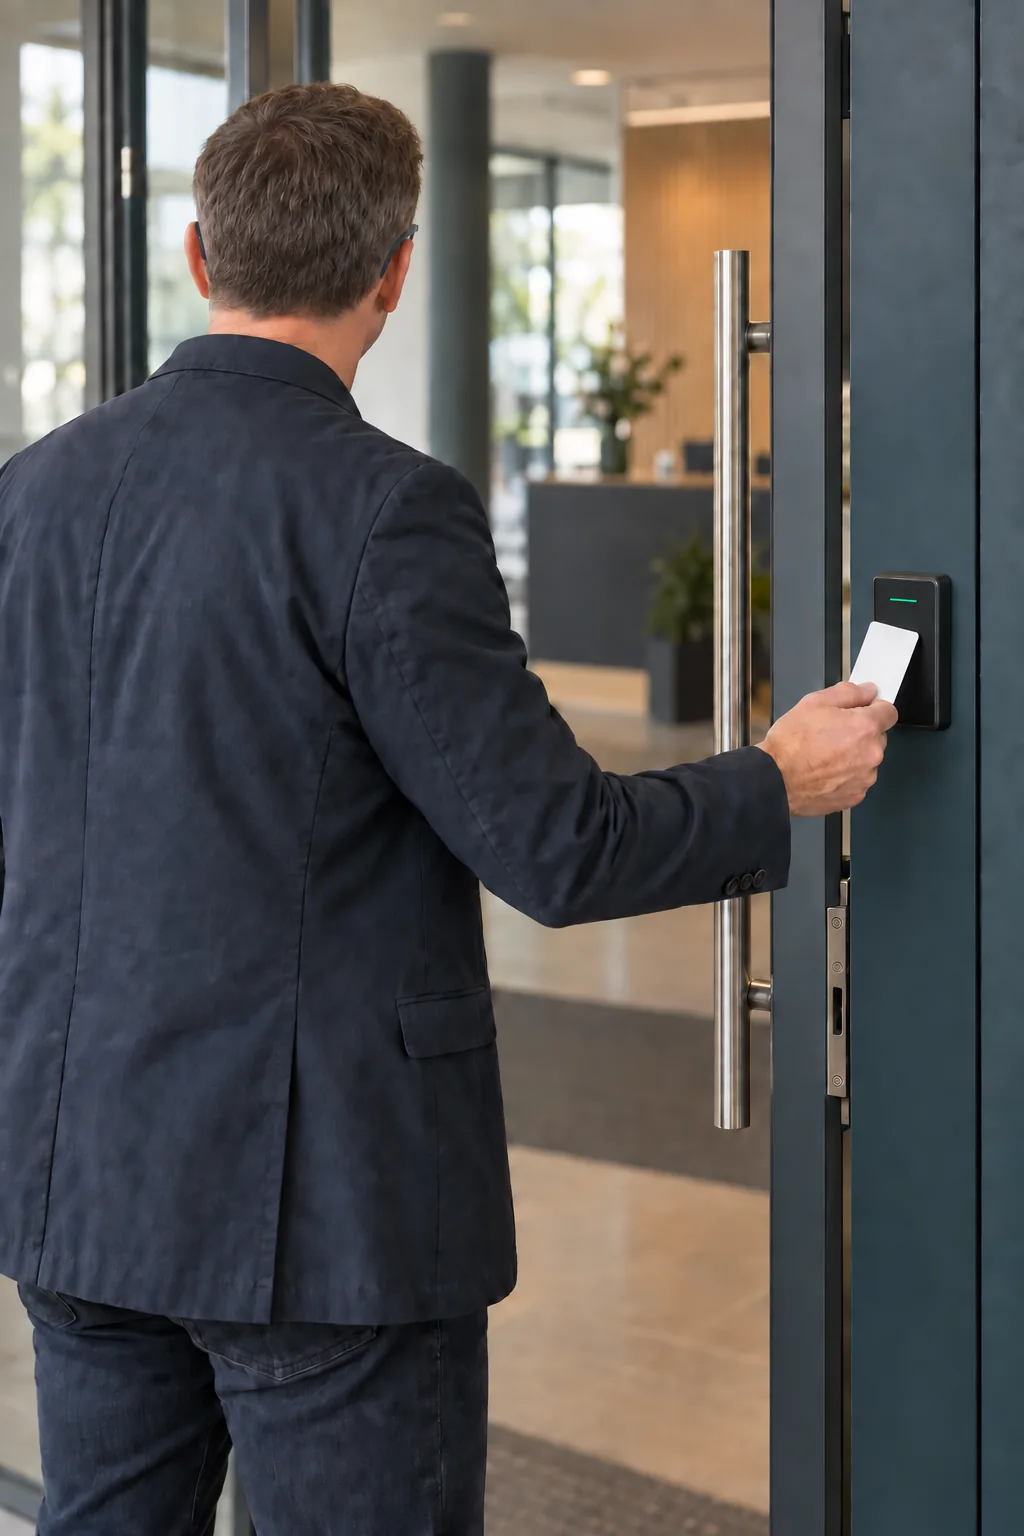
Ein physischer Penetrationstest, auch Physical Pentest oder Physical Security Assessment genannt, simuliert einen zielgerichteten Angriff vor Ort. Im vereinbarten Rahmen prüfen wir, wie bauliche Schutzmaßnahmen, betriebliche Abläufe und das Verhalten von Menschen zusammenwirken. Der Test kann eigenständig oder als Teil eines Red Team Assessments erfolgen.
DIE PRÜFBEREICHE
Die Prüfbereiche richten sich nach Ihren Standorten und Schutzzielen. Gemeinsam legen wir fest, welche Barrieren, Abläufe und Systeme wir untersuchen und wie weit der Test gehen darf.
Wir betrachten die Außensicherung durch Zäune und Tore ebenso wie Türen, Technikräume und Netzwerkschränke. Dabei prüfen wir, ob sich geschützte Bereiche auf nicht-destruktivem Weg erreichen lassen.
Empfang, Besuchermanagement und der Umgang mit Ausweisen bestimmen, wer Zugang erhält. Wenn vereinbart, prüfen wir durch Social Engineering, wie zuverlässig diese Abläufe auch bei plausibel auftretenden Fremden greifen.
Wir untersuchen, ob erreichbare Netzwerkdosen, Arbeitsplatzrechner oder vernetzte Geräte einen Zugang zur IT ermöglichen. Weiterführende Prüfungen interner Schwachstellen erfolgen ausschließlich im vereinbarten Umfang.
SO LÄUFT DER TEST AB
Vom ersten Gespräch bis zur Abschlussbesprechung bleibt klar, was geprüft wird, wer erreichbar ist und wann wir den Test unterbrechen. Die Durchführung beginnt erst nach schriftlicher Beauftragung und Freigabe.
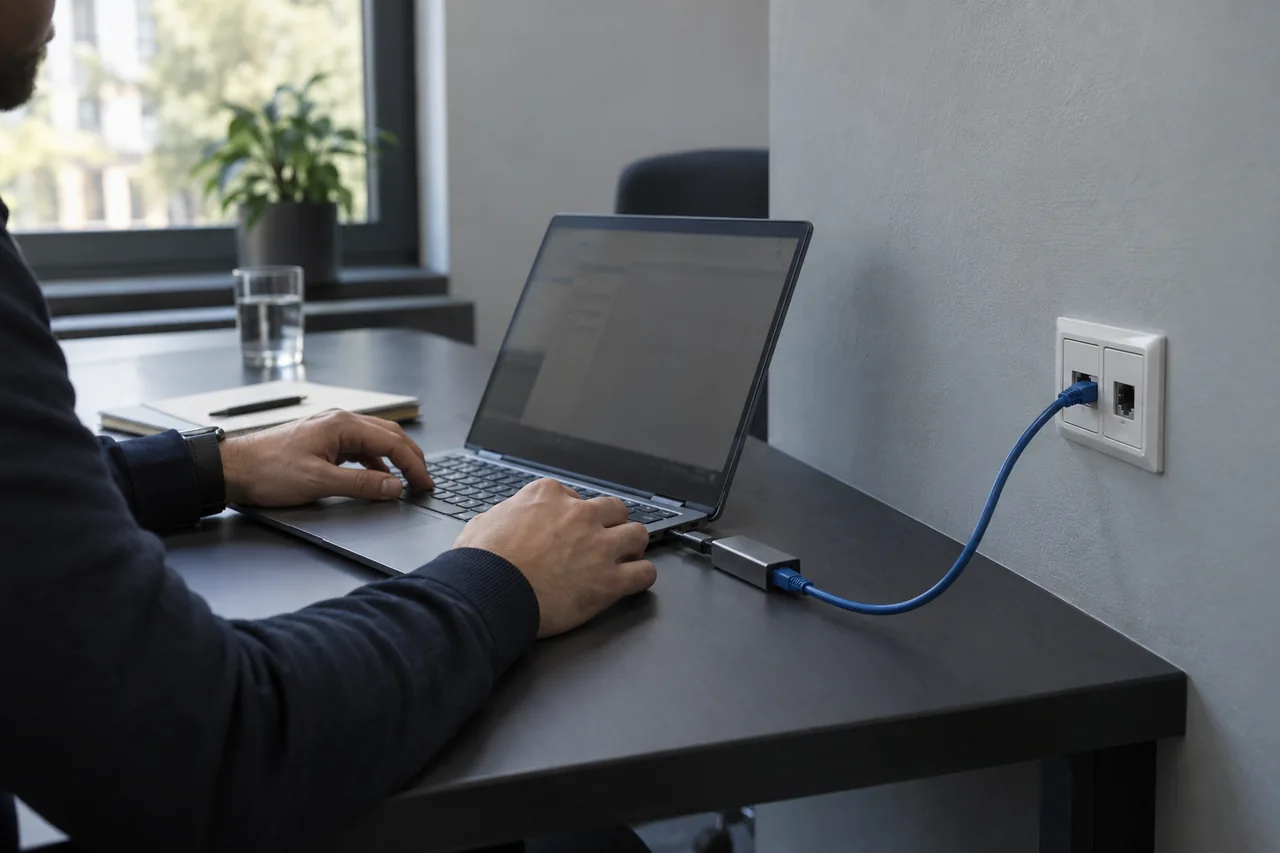
Gemeinsam legen wir die konkreten Ziele des Tests fest: Was soll erreicht werden? Zum Beispiel der Zutritt zu einem bestimmten Bereich, der Zugang zu einem Technikraum oder eine Verbindung zum internen Netzwerk. Anschließend definieren wir die betroffenen Standorte, den erlaubten Testumfang sowie Techniken, Testzeiten und Abbruchkriterien. Die Einbindung von Datenschutz und betrieblicher Interessenvertretung stimmen wir mit Ihnen ab.
Aufklärung und abgestimmte Szenarien bilden die Grundlage für den Test vor Ort. Wir dokumentieren die erreichten Zugänge und bleiben innerhalb der vereinbarten Grenzen. Feste Notfallkontakte begleiten die Durchführung. Mitarbeitende werden respektvoll behandelt und nicht bloßgestellt.
Sie erhalten einen Abschlussbericht mit dokumentierten Befunden, einem nachvollziehbaren Testablauf und einer Risikobewertung. In der Abschlussbesprechung erläutern wir die Angriffsmöglichkeiten und besprechen, welche Verbesserungen zuerst angegangen werden sollten.
IHRE ERGEBNISSE
Der Test liefert Verantwortlichen in Informationssicherheit, IT und Gebäudesicherheit sowie der Geschäftsführung eine gemeinsame Entscheidungsgrundlage. Sie erfahren, welche Schutzmaßnahmen im geprüften Szenario greifen und wo Handlungsbedarf besteht.
HÄUFIGE FRAGEN
Für Unternehmen und Organisationen, die überprüfen möchten, ob ihre Gebäude, sensiblen Räume und IT-Zugänge wirksam vor unbefugtem Zutritt geschützt sind. Besonders sinnvoll ist der Test, wenn physische Sicherheit und IT bisher getrennt geprüft wurden oder sich Standorte und Zutrittsprozesse verändert haben.
Ein klassischer IT-Pentest prüft vor allem digitale Angriffsflächen. Der physische Pentest setzt vor Ort an: am Gelände, an Türen, am Empfang und an erreichbarer Technik. Eine weiterführende Prüfung interner IT-Systeme kann Teil des vereinbarten Auftrags sein.
Der Schwerpunkt liegt auf nicht-destruktiven Prüfungen. Erlaubte Techniken, ausgeschlossene Bereiche und Abbruchkriterien werden vorab vereinbart. Mögliche Auswirkungen auf den Betrieb werden in der Vorbereitung besprochen. Eine vollständige Störungsfreiheit lässt sich bei einem realistischen Test nicht pauschal zusichern.
Das hängt von der Anzahl und Größe der Standorte, den Testzeiten, den Schutzmaßnahmen und der gewünschten Prüftiefe ab. Auch die Einbeziehung von Social Engineering oder internen IT-Systemen beeinflusst den Aufwand. Nach Klärung dieser Punkte erhalten Sie ein Angebot mit definiertem Leistungsumfang.
Nennen Sie möglichst die Anzahl und Art der Standorte, die besonders schützenswerten Bereiche, Ihr Prüfziel und einen gewünschten Zeitraum. Falls Sie den Umfang noch nicht festlegen können, klären wir ihn gemeinsam im Erstgespräch.
LET'S GET PHYSICAL
Sie möchten einen physischen Penetrationstest beauftragen?
Schildern Sie uns Ihre Standorte, Schutzziele und den gewünschten Zeitraum. Gemeinsam klären wir den passenden Testumfang.